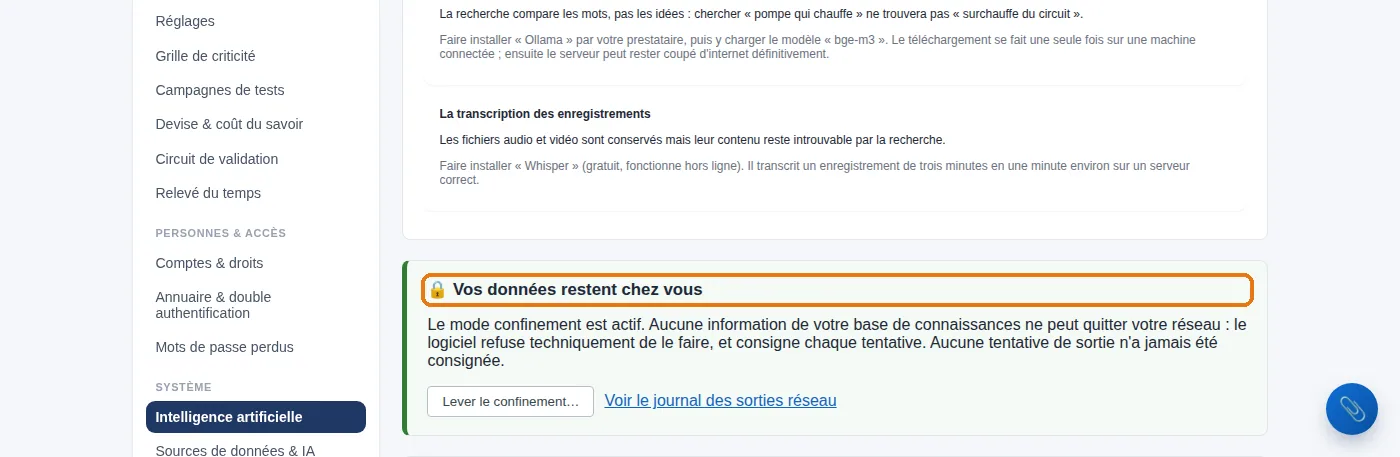
En bref. Chaque client dispose de son propre fichier de base de données : aucune table partagée. Le trafic passe en HTTPS, les secrets sont chiffrés au repos, les droits se règlent par module et par action, la double authentification est disponible et chaque opération est tracée. L'IA tourne sur le serveur de votre espace ; l'interface ne charge aucun script tiers.
Cloisonnement entre clients
Dans l'édition hébergée, chaque client dispose de son propre fichier de base de données. Pas sa propre ligne, pas sa propre colonne avec un identifiant d'organisation — son propre fichier. Une requête mal écrite ne peut pas renvoyer les données d'un autre client, parce que ces données ne sont pas au même endroit.
Où résident les données
L'édition hébergée fonctionne sur un serveur dédié, chez Oracle Cloud Infrastructure. L'édition auto-hébergée fonctionne là où vous l'installez, y compris sur un réseau totalement privé d'accès à internet.
En transit et au repos
- Tout le trafic passe en HTTPS, avec un certificat renouvelé automatiquement.
- Chaque sauvegarde est vérifiée par une restauration à blanc ; elle peut être chiffrée en AES-256-GCM, avec une clé que détient l'exploitant, puis copiée hors du serveur.
- Les paramètres sensibles — les secrets des comptes de service — sont chiffrés au repos.
Accès
- Rôles et permissions par module et par action.
- Double authentification par code temporel (TOTP) et connexion unique par LDAP, Active Directory ou OpenID Connect.
- Changement de mot de passe imposé à la première connexion ; le compte créé à l'installation ne peut pas subsister comme une porte connue.
- Une piste d'audit complète : qui a fait quoi, et quand — non effaçable depuis l'interface.
- Limitation du nombre de requêtes sur les formulaires publics, et une politique de sécurité du contenu stricte : l'interface ne charge aucun script tiers.
Données personnelles
Le produit traite des données relatives à des personnes, et embarque tout ce que cela suppose : finalité limitée, durée de conservation, purge programmée, export et effacement du dossier d'une personne, et suivi du consentement là où le consentement s'applique.
À lire aussi : Sauvegardes vérifiées et continuité de service · Installation sur site : l'édition souveraine · Réversibilité : exporter toutes vos données · Gestion des connaissances souveraine, IA locale
Questions fréquentes
Nos données sont-elles mélangées avec celles d'autres clients ?
Non. En édition hébergée, chaque client a son propre fichier de base de données. Une requête mal écrite ne peut pas renvoyer les données d'un autre client : elles ne sont pas au même endroit.
L'IA utilise-t-elle nos données pour s'entraîner ?
Non. Le moteur d'IA tourne sur le serveur qui héberge votre espace, sur vos données et pour vous. Rien n'est envoyé à un service d'IA externe.
La double authentification est-elle disponible ?
Oui, par code temporel (TOTP) avec codes de secours, en plus de la connexion unique par LDAP, Active Directory ou OpenID Connect.